Domain zusätzliche-sicherheit.de kaufen?
Wir ziehen mit dem Projekt
zusätzliche-sicherheit.de um.
Sind Sie am Kauf der Domain
zusätzliche-sicherheit.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain zusätzliche-sicherheit.de kaufen?
Was sind typische Angriffsszenarien im Bereich der Cyber-Sicherheit und wie können sie effektiv abgewehrt werden?
Typische Angriffsszenarien sind Phishing, Malware-Infektionen und DDoS-Angriffe. Sie können effektiv durch regelmäßige Schulungen der Mitarbeiter, Einsatz von Antiviren-Software und Firewalls sowie regelmäßige Updates und Patches abgewehrt werden. Zudem ist eine umfassende Sicherheitsstrategie, die Verschlüsselung, Zugriffskontrollen und regelmäßige Sicherheitsaudits umfasst, entscheidend. **
Wie können Codeknacker ihre Fähigkeiten in der Kryptographie und Cyber-Sicherheit verbessern, um sich auf verschiedene Angriffsszenarien vorzubereiten?
Codeknacker können ihre Fähigkeiten in Kryptographie und Cyber-Sicherheit verbessern, indem sie sich mit verschiedenen Verschlüsselungstechniken vertraut machen und diese analysieren. Sie können auch an Capture-the-Flag-Wettbewerben teilnehmen, um praktische Erfahrungen im Lösen von Sicherheitsproblemen zu sammeln. Zudem ist es wichtig, sich über aktuelle Sicherheitslücken und Angriffstechniken auf dem Laufenden zu halten, um sich auf verschiedene Angriffsszenarien vorzubereiten. Schließlich können Codeknacker von der Zusammenarbeit mit anderen Experten in der Branche profitieren, um ihr Wissen und ihre Fähigkeiten weiter zu verbessern. **

Ähnliche Suchbegriffe für Angriffsszenarien
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
AEG Starthilfekabel Sicherheit SP25Das AEG Starthilfekabel mit StartProtect-Technologie Das AEG Starthilfekabel SP 25 "StartProtect" hat ein rotes und ein schwarzes Kabel mit vollisolierten Best-Contact-Polklemmen. Die Kabel mit Kupfer-Aluminium-Technologie entsprechen dem Leitwert eines26,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie können Codeknacker ihre Fähigkeiten in der Kryptographie und Cyber-Sicherheit verbessern, um sich auf verschiedene Angriffsszenarien vorzubereiten?
Codeknacker können ihre Fähigkeiten in Kryptographie und Cyber-Sicherheit verbessern, indem sie sich mit verschiedenen Verschlüsselungstechniken vertraut machen und diese analysieren. Sie können auch an Capture-the-Flag-Wettbewerben teilnehmen, um praktische Erfahrungen im Lösen von Sicherheitsproblemen zu sammeln. Zudem ist es wichtig, sich über aktuelle Sicherheitslücken und Angriffstechniken auf dem Laufenden zu halten, um sich auf verschiedene Angriffsszenarien vorzubereiten. Schließlich können Codeknacker von der Zusammenarbeit mit anderen Experten in der Branche profitieren, um ihr Wissen und ihre Fähigkeiten weiter zu verbessern. **
-
Welche verschiedenen Arten von Angriffsszenarien können in der Cyber-Sicherheit auftreten und wie können Unternehmen sich davor schützen?
Es gibt verschiedene Arten von Angriffsszenarien in der Cyber-Sicherheit, darunter Phishing, Ransomware und DDoS-Angriffe. Unternehmen können sich davor schützen, indem sie regelmäßige Sicherheitsschulungen für Mitarbeiter durchführen, Firewalls und Antivirensoftware einsetzen und regelmäßige Sicherheitsaudits durchführen. Zudem sollten sie sicherstellen, dass ihre Systeme regelmäßig aktualisiert und gepatcht werden. **
-
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
-
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **

Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
Welche verschiedenen Arten von Angriffsszenarien sind in der IT-Sicherheit am häufigsten anzutreffen und wie können sie effektiv abgewehrt werden?
Die häufigsten Arten von Angriffsszenarien in der IT-Sicherheit sind Phishing, Malware und Denial-of-Service-Angriffe. Sie können effektiv durch regelmäßige Schulungen der Mitarbeiter, Installation von Antivirensoftware und Firewalls sowie regelmäßige Sicherheitsupdates abgewehrt werden. Es ist auch wichtig, ein Incident Response Team zu haben, um schnell auf Angriffe reagieren zu können. **
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
Lernkarten Paket Fachkraft für Schutz und Sicherheit, Schulbücher von Princoso GmbHLernkarten Paket Fachkraft für Schutz und Sicherheit Erfolgreiches Lernen für die Abschlussprüfung mit unserem Lernkarten Paket Fachkraft für Schutz und Sicherheit. Der Klassiker! Mit wichtigem Prüfungswissen vollgepackte Lernkarten für Auszubildende. Mit der bewährten Lernkartei-Methode lernen Schüler und Studenten seit Jahrzehnten sehr erfolgreich. Der Stoff wird durch regelmässige Wiederholung sicher im Gedächtnis gespeichert. Jede Lernkarte ist vollgepackt mit Prüfungswissen Fachkraft für Schutz und Sicherheit. - Fachkraft für Schutz und Sicherheit - 10,5 x 7 cm - Prüfungsvorbereitung - Basis-Lernkarten und Sachkunde Vorne steht die prüfungsnahe Frage. Auf der Rückseite die kompakte Antwort. Mit diesem hilfreichen Paket aus 656 Lernkarten im praktischen Format 10,5 x 7 cm erhalten Berufsschüler einen gesunden Mix aus dem IHK-Prüfungskatalog. Das bedeutet im Klartext: Es ist nur Stoff drin, der für die Abschlussprüfung wichtig ist. Nicht umsonst erfreuen sich Lernkarten seit Jahrzehnten grosser Beliebtheit bei Jung und Alt. Denn durch das erfolgreiche Lernkarten-System werden schnelle und einfache Lernerfolge erzielt.57,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind typische Angriffsszenarien im Bereich der Cyber-Sicherheit und wie können sie effektiv abgewehrt werden?
Typische Angriffsszenarien sind Phishing, Malware-Infektionen und DDoS-Angriffe. Sie können effektiv durch regelmäßige Schulungen der Mitarbeiter, Einsatz von Antiviren-Software und Firewalls sowie regelmäßige Updates und Patches abgewehrt werden. Zudem ist eine umfassende Sicherheitsstrategie, die Verschlüsselung, Zugriffskontrollen und regelmäßige Sicherheitsaudits umfasst, entscheidend. **
-
Wie können Codeknacker ihre Fähigkeiten in der Kryptographie und Cyber-Sicherheit verbessern, um sich auf verschiedene Angriffsszenarien vorzubereiten?
Codeknacker können ihre Fähigkeiten in Kryptographie und Cyber-Sicherheit verbessern, indem sie sich mit verschiedenen Verschlüsselungstechniken vertraut machen und diese analysieren. Sie können auch an Capture-the-Flag-Wettbewerben teilnehmen, um praktische Erfahrungen im Lösen von Sicherheitsproblemen zu sammeln. Zudem ist es wichtig, sich über aktuelle Sicherheitslücken und Angriffstechniken auf dem Laufenden zu halten, um sich auf verschiedene Angriffsszenarien vorzubereiten. Schließlich können Codeknacker von der Zusammenarbeit mit anderen Experten in der Branche profitieren, um ihr Wissen und ihre Fähigkeiten weiter zu verbessern. **
-
Welche verschiedenen Arten von Angriffsszenarien können in der Cyber-Sicherheit auftreten und wie können Unternehmen sich davor schützen?
Es gibt verschiedene Arten von Angriffsszenarien in der Cyber-Sicherheit, darunter Phishing, Ransomware und DDoS-Angriffe. Unternehmen können sich davor schützen, indem sie regelmäßige Sicherheitsschulungen für Mitarbeiter durchführen, Firewalls und Antivirensoftware einsetzen und regelmäßige Sicherheitsaudits durchführen. Zudem sollten sie sicherstellen, dass ihre Systeme regelmäßig aktualisiert und gepatcht werden. **
Ähnliche Suchbegriffe für Angriffsszenarien
-
AEG Starthilfekabel Sicherheit SP25Das AEG Starthilfekabel mit StartProtect-Technologie Das AEG Starthilfekabel SP 25 "StartProtect" hat ein rotes und ein schwarzes Kabel mit vollisolierten Best-Contact-Polklemmen. Die Kabel mit Kupfer-Aluminium-Technologie entsprechen dem Leitwert eines26,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
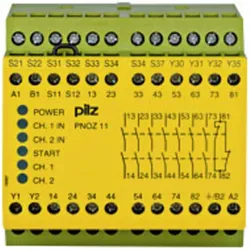
Pilz Sicherheit Relais PNOZ11, RelaisVersorgungsspannung: 24 Vac/dc Anzahl der Kanäle: 2 Hilfschalter: 1 Funktion: Sicherheitsschalter/Überwachung Sicherheitskategorie ISO 13849-1: 4 SIL: 3 PL: E Sicherheitskontakte: 7 Rückstelltaste: Automatisch, manuell, überwacht Anschlussart: Schraubmontage Breite: 90mm Sicherheitsrelais für Not-Aus-Schaltungen und mobile Schutzeinrichtungen, PNOZ 11. Einzel- oder Zweikanalverdrahtung mit Kurzschlusserkennung. Optional mit Selbstüberwachung oder automatischem Rücksetzen. Anzeige-LEDs für den Status der Kanäle 1 und 2, Eingangsleitungen, Versorgungsspannung und Rückstellung. Rückführschleife zur Überwachung externer Kontakte. 2 Halbleiterausgänge.384,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
FACOM Starthilfegeraet Sicherheit 12V 24AhSicherheits-Starthilfegerät 12VProduktstärken:Starthilfegerät.Betriebsspannung 12V.Sicherheitsschalter und Warnung vor Verpolung.Leistungsaufnahme 22Ah.Interne AGM Batterie, wasserbeständig.Maximale Spitzenstromstärke: 3.500AAnlaufstrom, max.: 1.300A.TCFC: 780A.Kabel aus doppelt isoliertem Kupfer, 25mm2, 1,55m.Klemmen, gerade 650A.Schutz mittels träger Sicherung 300A.Analoges Voltmeter zur Ladekontrolle.Zigarettensteckerbuchse, geschützt durch rückstellbare 16A Sicherung.Automatik-Ladegerät 2A.Technische Daten:[KG]: 11,7774,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
-
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche verschiedenen Arten von Angriffsszenarien sind in der IT-Sicherheit am häufigsten anzutreffen und wie können sie effektiv abgewehrt werden?
Die häufigsten Arten von Angriffsszenarien in der IT-Sicherheit sind Phishing, Malware und Denial-of-Service-Angriffe. Sie können effektiv durch regelmäßige Schulungen der Mitarbeiter, Installation von Antivirensoftware und Firewalls sowie regelmäßige Sicherheitsupdates abgewehrt werden. Es ist auch wichtig, ein Incident Response Team zu haben, um schnell auf Angriffe reagieren zu können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.