Domain zusätzliche-sicherheit.de kaufen?
Wir ziehen mit dem Projekt
zusätzliche-sicherheit.de um.
Sind Sie am Kauf der Domain
zusätzliche-sicherheit.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain zusätzliche-sicherheit.de kaufen?
Wie funktioniert die generierung und verwendung eines einmalpassworts für zusätzliche sicherheit?
Ein Einmalpasswort wird generiert, indem ein Algorithmus basierend auf einem geheimen Schlüssel und einem Zeitstempel verwendet wird. Dieses Passwort ist nur für eine begrenzte Zeit gültig und kann nur einmal verwendet werden. Es wird oft für zusätzliche Sicherheit bei der Authentifizierung in Verbindung mit einem regulären Passwort verwendet. **
Wie funktioniert die Generierung und Verwendung von Einmalpasswörtern für zusätzliche Sicherheit bei Online-Transaktionen?
Einmalpasswörter werden durch eine Zwei-Faktor-Authentifizierung generiert, bei der der Benutzer neben seinem regulären Passwort auch ein temporäres Einmalpasswort eingeben muss. Diese Einmalpasswörter werden entweder per SMS, E-Mail oder über eine spezielle App an den Benutzer gesendet. Durch die Verwendung von Einmalpasswörtern wird die Sicherheit bei Online-Transaktionen erhöht, da selbst bei Diebstahl des regulären Passworts der Angreifer keinen Zugriff auf das Konto erhält. **


Ähnliche Suchbegriffe für Passwort-Generierung
Top-Angebote
Produkte zum Begriff Passwort-Generierung:
-
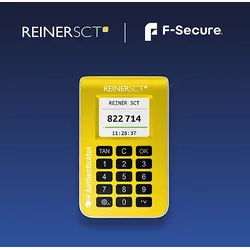
REINER SCT Authenticator - F-Secure Datenschutzpaket Passwort GeneratorIhr komplettes Datenschutzpaket aus Europa - Genial Einfach! Sorglos auf allen Geräten und allen Online-Accounts Seien Sie dem Hacker immer einen Schritt voraus - mit Ihrem kompletten Datenschutzpaket sind alle Ihre Online-Zugänge doppelt geschützt und alle Ihre wertvollen Daten bleiben in Europa (Deutschland und Finnland). Dabei werden keinerlei Daten gespeichert und können daher nicht durch Dritte missbraucht werden. Seien Sie dem Hacker immer einen Schritt voraus - mit Ihrem kompletten Datenschutzpaket können Sie Ihre komplette Familie schützen Ihre Identität wahren alle Ihre Passwörter Geräte-übergreifend verwalten alle Ihre Daten vor Diebstahl schützen alle Ihre Digitalen Momente schützen alle Ihre Konten und Kreditkarten vor Missbrauch schützen Mit dem Datenschutzpaket sind bis zu 3 Endgeräte für 1 Jahr + weitere 6 Monate (gratis) geschützt.89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Steganos Passwort Manager 20, 5 Geräte 1 JahrSteganos Passwort Manager 20: 5 Geräte, 1 Jahr Schutz In der digitalen Welt von heute ist der Schutz persönlicher Daten von entscheidender Bedeutung. Der Steganos Passwort Manager 20 bietet eine Lösung für dieses wachsende Bedürfnis nach Sicherheit. Diese Software ermöglicht es Nutzern, ihre Passwörter und sensiblen Informationen zuverlässig zu verwalten und zu schützen. Mit Funktionen wie automatischer Datensicherung und Virenschutz stellt Steganos sicher, dass die digitale Identität der Anwender bestens geschützt ist. Der Passwort Manager von Steganos zeichnet sich durch seine Benutzerfreundlichkeit und Vielseitigkeit aus. Er bietet die Möglichkeit, die Software auf bis zu fünf Geräten zu installieren, was ihn ideal für den Einsatz zu Hause und im Büro macht. Dieser Artikel beleuchtet die Hauptfunktionen des Steganos Passwort Managers 20 , erklärt den Installations- und Einrichtungs...29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
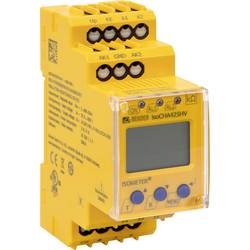
Bender isoCHA425-D4-4 eMobility Isolationsüberwachungsgerät Passwort B71036395Das ISOMETER® wird für DC-Ladestationen gemäß japanischem Ladestandard CHAdeMO für Spannungen zwischen DC 50 V und 400 V verwendet. Einpolige Isolationfehler werden mit einer Ansprechzeit ≤ 1 Sekunde gemeldet. Zweipolige Isolationsfehler innerhalb von 10 Sekunden. Die maximal zulässige Netzableitkapazität Ce beträgt 2 μF. Durch individuelle Parametrierung ist in jedem Falle die Anpassung an die Anlagen- und Einsatzbedingungen vor Ort vorzunehmen, um die Forderungen der Normen zu erfüllen. Beachten Sie die in den technischen Daten angegebenen Grenzen des Einsatzbereichs. Eine andere oder darüber hinausgehende Benutzung gilt als nicht bestimmungsgemäß DC Ladestationen für Elektrofahrzeuge nach japanischem Ladestandard CHAdeMO Das ISOMETER® misst den Effektivwert (trueRMS) der Netzspannung Un zwischen L+ und Lsowie die DC-Spannungen zwischen L+ und Erde (UL+e) und zwischen L- und Erde (UL-e). Es ermittelt ab einer Mindestnetzgleichspannung den Fehlerort „R%“, d. h. die Verteilung des Isolationswiderstands zwischen den Leitern L+ und L-, und kennzeichnet dies durch ein „+“ oder „-“ Zeichen zum Isolationswiderstandsmesswert. Der Wertebereich des Fehlerortes liegt bei ±100 %: Anzeige / Bedeutung -100 % / Einseitiger Fehler an Leiter L 0 % / Symmetrischer Fehler +100 % / Einseitiger Fehler an Leiter L+ Das ISOMETER® benutzt die serielle Hardware-Schnittstelle RS-485 mit folgenden Protokollen: • BMS Das BMS-Protokoll ist wesentlicher Bestandteil der BenderMessgeräte-Schnittstelle (BMS-Busprotokoll). Die Datenübertragung erfolgt mit ASCII-Zeichen. • Modbus RTU Modbus RTU ist ein Anwendungsschicht-Messaging-Protokoll und bietet Master/Slave-Kommunikation zwischen Geräten, die zusammen über Bussysteme und Netzwerke verbunden sind. Modbus-RTU-Nachrichten haben eine 16-Bit-CRC (CyclicRedundant Checksum), die die Zuverlässigkeit gewährleistet. • IsoData Das ISOMETER® sendet kontinuierlich mit einem Takt von ca. 1 Sekunde einen ASCIIDatenstring. Eine Kommunikation mit dem ISOMETER® ist in diesem Mode nicht möglich und es dürfen keine weiteren Sender an der RS-485 Busleitung angeschlossen sein. Die Parameter-Adresse, Baudrate und Parität für die SchnittstellenProtokolle werden im Menü „out“ konfiguriert.405,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert die Generierung und Verwendung von zeitbasierten Einmalpasswörtern für zusätzliche Sicherheit bei der Anmeldung?
Bei der Generierung von zeitbasierten Einmalpasswörtern wird ein geheimer Schlüssel verwendet, der mit der aktuellen Zeit kombiniert wird, um ein Passwort zu erstellen. Dieses Passwort ist nur für kurze Zeit gültig und ändert sich kontinuierlich. Bei der Verwendung wird das Passwort zusammen mit dem regulären Passwort eingegeben, um sich sicher anzumelden. **
-
Wie funktioniert die Generierung und Verwendung von Einmalpasswörtern in der IT-Sicherheit?
Einmalpasswörter werden durch spezielle Algorithmen generiert und sind nur für eine begrenzte Zeit gültig. Sie werden häufig per SMS oder App an den Benutzer gesendet und dienen als zusätzliche Sicherheitsschicht bei der Anmeldung oder Transaktion. Einmalpasswörter sind besonders effektiv gegen Phishing-Angriffe und unbefugten Zugriff auf sensible Daten. **
-
Was sind gängige Verfahren zur Generierung und Verwaltung von Authentifizierungsschlüsseln in der IT-Sicherheit?
Gängige Verfahren zur Generierung von Authentifizierungsschlüsseln sind die Verwendung von Passwörtern, biometrischen Merkmalen oder Token. Zur Verwaltung werden oft kryptografische Verfahren wie Public-Key-Infrastrukturen oder Zwei-Faktor-Authentifizierung eingesetzt. Zudem werden häufig Schlüsselverwaltungssysteme verwendet, um die Sicherheit der Schlüssel zu gewährleisten. **
-
Was sind die gängigsten Methoden zur Generierung und Verwaltung von Authentifizierungsschlüsseln für die IT-Sicherheit?
Die gängigsten Methoden zur Generierung von Authentifizierungsschlüsseln sind Passwörter, biometrische Daten wie Fingerabdrücke oder Gesichtserkennung und Einmalpasswörter. Zur Verwaltung von Authentifizierungsschlüsseln werden oft Passwort-Manager, Zwei-Faktor-Authentifizierung oder Public-Key-Infrastrukturen eingesetzt. Eine sichere Verwaltung ist entscheidend, um unbefugten Zugriff zu verhindern. **

Wie funktioniert die Generierung und Verwendung von zeitbasierten Einmalpasswörtern zur Verbesserung der Sicherheit von Authentifizierungsprozessen?
Zeitbasierte Einmalpasswörter werden mithilfe von speziellen Algorithmen generiert, die sich alle paar Sekunden ändern. Diese Passwörter sind nur für kurze Zeit gültig und können daher nicht wiederverwendet oder gestohlen werden. Durch die Verwendung dieser Passwörter wird die Sicherheit von Authentifizierungsprozessen erhöht, da Angreifer nicht in der Lage sind, sie zu erraten oder abzufangen. **
Wie oft sollte man sein Passwort ändern, um die Sicherheit seines Accounts zu gewährleisten? Wann ist es ratsam, das Passwort zu wechseln, um die Sicherheit seines Accounts zu erhöhen?
Es wird empfohlen, das Passwort alle 3-6 Monate zu ändern, um die Sicherheit des Accounts zu gewährleisten. Es ist ratsam, das Passwort auch sofort zu ändern, wenn man den Verdacht hat, dass es kompromittiert wurde oder wenn es zu einfach ist. Zusätzlich sollte man für jeden Account ein einzigartiges Passwort verwenden. **
Top-Angebote
Produkte zum Begriff Passwort-Generierung:
-
iMobie AnyUnlock - iPhone Passwort entsperreniMobie AnyUnlock - iPhone Passwort entsperren Haben Sie jemals Ihr iPhone-Passwort vergessen und sich hilflos gefühlt? AnyUnlock bietet eine Lösung für dieses frustrierende Problem. Dieses leistungsstarke Tool hat sich als zuverlässiger iPhone-Entsperrer bewährt und hilft Benutzern, den Zugriff auf ihre Geräte wiederzuerlangen. Mit seiner benutzerfreundlichen Oberfläche und fortschrittlichen Technologie macht AnyUnlock das Entsperren von iPhones einfach und effektiv. In diesem Artikel werfen wir einen genaueren Blick auf AnyUnlock und seine Funktionsweise. Wir geben eine schrittweise Anleitung zum Entsperren des iPhones und erörtern die Vor- und Nachteile dieses Tools. Außerdem betrachten wir wichtige Aspekte wie Touch ID, Face ID und Datenschutz. Am Ende fassen wir unsere Erkenntnisse zusammen und geben eine Empfehlung, ob AnyUnlock der beste Weg ist, um Ihr iPhone-Passwort zu entspe...75,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
REINER SCT Authenticator - F-Secure Datenschutzpaket Passwort GeneratorIhr komplettes Datenschutzpaket aus Europa - Genial Einfach! Sorglos auf allen Geräten und allen Online-Accounts Seien Sie dem Hacker immer einen Schritt voraus - mit Ihrem kompletten Datenschutzpaket sind alle Ihre Online-Zugänge doppelt geschützt und alle Ihre wertvollen Daten bleiben in Europa (Deutschland und Finnland). Dabei werden keinerlei Daten gespeichert und können daher nicht durch Dritte missbraucht werden. Seien Sie dem Hacker immer einen Schritt voraus - mit Ihrem kompletten Datenschutzpaket können Sie Ihre komplette Familie schützen Ihre Identität wahren alle Ihre Passwörter Geräte-übergreifend verwalten alle Ihre Daten vor Diebstahl schützen alle Ihre Digitalen Momente schützen alle Ihre Konten und Kreditkarten vor Missbrauch schützen Mit dem Datenschutzpaket sind bis zu 3 Endgeräte für 1 Jahr + weitere 6 Monate (gratis) geschützt.89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Steganos Passwort Manager 20, 5 Geräte 1 JahrSteganos Passwort Manager 20: 5 Geräte, 1 Jahr Schutz In der digitalen Welt von heute ist der Schutz persönlicher Daten von entscheidender Bedeutung. Der Steganos Passwort Manager 20 bietet eine Lösung für dieses wachsende Bedürfnis nach Sicherheit. Diese Software ermöglicht es Nutzern, ihre Passwörter und sensiblen Informationen zuverlässig zu verwalten und zu schützen. Mit Funktionen wie automatischer Datensicherung und Virenschutz stellt Steganos sicher, dass die digitale Identität der Anwender bestens geschützt ist. Der Passwort Manager von Steganos zeichnet sich durch seine Benutzerfreundlichkeit und Vielseitigkeit aus. Er bietet die Möglichkeit, die Software auf bis zu fünf Geräten zu installieren, was ihn ideal für den Einsatz zu Hause und im Büro macht. Dieser Artikel beleuchtet die Hauptfunktionen des Steganos Passwort Managers 20 , erklärt den Installations- und Einrichtungs...29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die generierung und verwendung eines einmalpassworts für zusätzliche sicherheit?
Ein Einmalpasswort wird generiert, indem ein Algorithmus basierend auf einem geheimen Schlüssel und einem Zeitstempel verwendet wird. Dieses Passwort ist nur für eine begrenzte Zeit gültig und kann nur einmal verwendet werden. Es wird oft für zusätzliche Sicherheit bei der Authentifizierung in Verbindung mit einem regulären Passwort verwendet. **
-
Wie funktioniert die Generierung und Verwendung von Einmalpasswörtern für zusätzliche Sicherheit bei Online-Transaktionen?
Einmalpasswörter werden durch eine Zwei-Faktor-Authentifizierung generiert, bei der der Benutzer neben seinem regulären Passwort auch ein temporäres Einmalpasswort eingeben muss. Diese Einmalpasswörter werden entweder per SMS, E-Mail oder über eine spezielle App an den Benutzer gesendet. Durch die Verwendung von Einmalpasswörtern wird die Sicherheit bei Online-Transaktionen erhöht, da selbst bei Diebstahl des regulären Passworts der Angreifer keinen Zugriff auf das Konto erhält. **
-
Wie funktioniert die Generierung und Verwendung von zeitbasierten Einmalpasswörtern für zusätzliche Sicherheit bei der Anmeldung?
Bei der Generierung von zeitbasierten Einmalpasswörtern wird ein geheimer Schlüssel verwendet, der mit der aktuellen Zeit kombiniert wird, um ein Passwort zu erstellen. Dieses Passwort ist nur für kurze Zeit gültig und ändert sich kontinuierlich. Bei der Verwendung wird das Passwort zusammen mit dem regulären Passwort eingegeben, um sich sicher anzumelden. **
-
Wie funktioniert die Generierung und Verwendung von Einmalpasswörtern in der IT-Sicherheit?
Einmalpasswörter werden durch spezielle Algorithmen generiert und sind nur für eine begrenzte Zeit gültig. Sie werden häufig per SMS oder App an den Benutzer gesendet und dienen als zusätzliche Sicherheitsschicht bei der Anmeldung oder Transaktion. Einmalpasswörter sind besonders effektiv gegen Phishing-Angriffe und unbefugten Zugriff auf sensible Daten. **
Ähnliche Suchbegriffe für Passwort-Generierung
-
Bender isoCHA425-D4-4 eMobility Isolationsüberwachungsgerät Passwort B71036395Das ISOMETER® wird für DC-Ladestationen gemäß japanischem Ladestandard CHAdeMO für Spannungen zwischen DC 50 V und 400 V verwendet. Einpolige Isolationfehler werden mit einer Ansprechzeit ≤ 1 Sekunde gemeldet. Zweipolige Isolationsfehler innerhalb von 10 Sekunden. Die maximal zulässige Netzableitkapazität Ce beträgt 2 μF. Durch individuelle Parametrierung ist in jedem Falle die Anpassung an die Anlagen- und Einsatzbedingungen vor Ort vorzunehmen, um die Forderungen der Normen zu erfüllen. Beachten Sie die in den technischen Daten angegebenen Grenzen des Einsatzbereichs. Eine andere oder darüber hinausgehende Benutzung gilt als nicht bestimmungsgemäß DC Ladestationen für Elektrofahrzeuge nach japanischem Ladestandard CHAdeMO Das ISOMETER® misst den Effektivwert (trueRMS) der Netzspannung Un zwischen L+ und Lsowie die DC-Spannungen zwischen L+ und Erde (UL+e) und zwischen L- und Erde (UL-e). Es ermittelt ab einer Mindestnetzgleichspannung den Fehlerort „R%“, d. h. die Verteilung des Isolationswiderstands zwischen den Leitern L+ und L-, und kennzeichnet dies durch ein „+“ oder „-“ Zeichen zum Isolationswiderstandsmesswert. Der Wertebereich des Fehlerortes liegt bei ±100 %: Anzeige / Bedeutung -100 % / Einseitiger Fehler an Leiter L 0 % / Symmetrischer Fehler +100 % / Einseitiger Fehler an Leiter L+ Das ISOMETER® benutzt die serielle Hardware-Schnittstelle RS-485 mit folgenden Protokollen: • BMS Das BMS-Protokoll ist wesentlicher Bestandteil der BenderMessgeräte-Schnittstelle (BMS-Busprotokoll). Die Datenübertragung erfolgt mit ASCII-Zeichen. • Modbus RTU Modbus RTU ist ein Anwendungsschicht-Messaging-Protokoll und bietet Master/Slave-Kommunikation zwischen Geräten, die zusammen über Bussysteme und Netzwerke verbunden sind. Modbus-RTU-Nachrichten haben eine 16-Bit-CRC (CyclicRedundant Checksum), die die Zuverlässigkeit gewährleistet. • IsoData Das ISOMETER® sendet kontinuierlich mit einem Takt von ca. 1 Sekunde einen ASCIIDatenstring. Eine Kommunikation mit dem ISOMETER® ist in diesem Mode nicht möglich und es dürfen keine weiteren Sender an der RS-485 Busleitung angeschlossen sein. Die Parameter-Adresse, Baudrate und Parität für die SchnittstellenProtokolle werden im Menü „out“ konfiguriert.405,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Steganos Passwort-Manager 2024, 5 Geräte - 1 Jahr, Passwortverwaltung, DownloadSteganos Passwort-Manager 2024: Sicherheit und Komfort für Ihre Passwörter Der Steganos Passwort-Manager 2024 bietet erstklassige Sicherheit durch modernste Verschlüsselungstechnologie. Mit einer starken AES 256-Bit-Verschlüsselung und PBKDF2-Schlüsselableitung sind Ihre Passwortdatenbanken maximal geschützt und nahezu undurchdringlich. Hauptmerkmale: Automatisches Ausfüllen von Passwörtern (Autofill) auf verschiedenen Plattformen: Die Software ermöglicht das automatische Ausfüllen von Passwörtern auf Windows, iOS und Android. Sie funktioniert nahtlos in allen gängigen Browsern und Ihren Lieblings-Apps dank der neuen iOS- und Android-Passwort-Manager Apps. Browser-Plugins für bequemes Autofill und Passwort-Generierung: Die Steganos Passwort-Manager Browser-Plugins sind für Chrome, Firefox und Edge verfügbar und bieten eine komfortable Autofill- und Passwort-Generierungsfunktion. Account-Assistent für mühelose Einträge: Der integrierte Account-Assistent schlägt bei der Registrierung auf neuen Websites sofort sichere Benutzernamen und Passwörter vor. Er erleichtert die Erstellung neuer Einträge mit nur wenigen Klicks. Passwort-Qualitätsanzeige und Entropieanzeige: Eine intuitive Passwort-Qualitätsleiste und Entropieanzeige unterstützen Sie dabei, starke und sichere Kennwörter zu erstellen, die den höchsten Sicherheitsstandards entsprechen. Einfacher Import aus anderen Passwortmanagern: Importieren Sie mühelos Passwortlisten aus anderen gängigen Passwortmanagern wie 1Password, Lastpass und Keepass oder übernehmen Sie Ihre gespeicherten Passwörter aus Browsern wie Chrome, Edge oder Firefox. Zwei-Faktor-Authentifizierung für zusätzliche Sicherheit: Schützen Sie Ihre Tresore mit der TOTP 2-Faktor-Authentifizierung, indem Sie beliebte Apps wie Authy, Microsoft Authenticator oder Google Authenticator als zweiten Sicherheitsfaktor verwenden. Große, sicher verschlüsselte Container: Erstellen Sie sichere Tresore mit einer beeindruckenden Größe von bis zu 2 TB (2.048 GB), um Ihre sensiblen Daten sicher zu speichern. Nahtlose Integration in Windows: Greifen Sie auf Ihren geöffneten Safe als Laufwerk in Windows zu und nutzen Sie Ihre Daten von jedem Programm aus. Inklusive Steganos Schredder: Löschen Sie Dateien sicher und unwiederbringlich, um Datenschutz zu gewährleisten. Nutzen Sie den Schredder auch, um den freien Speicherplatz auf Ihrer Festplatte oder SSD zu bereinigen. Gemeinsamer Zugriff über das Netzwerk und Cloud-Synchronisierung: Richten Sie problemlos Tresore in Ihrem Netzwerk ein und ermöglichen Sie einen gemeinsamen Lesezugriff. Synchronisieren Sie Tresore sicher über Cloud-Dienste wie Dropbox, Microsoft OneDrive, Google Drive und MagentaCLOUD. Der Steganos Passwort-Manager 2024 bietet eine umfassende Lösung für die Verwaltung und den Schutz Ihrer Passwörter und sensiblen Daten. Mit erstklassiger Verschlüsselung, benutzerfreundlichen Funktionen und nahtloser Integration ist er die ideale Wahl für Ihre digitale Sicherheit.24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lernkarten Paket Fachkraft für Schutz und Sicherheit, Schulbücher von Princoso GmbHLernkarten Paket Fachkraft für Schutz und Sicherheit Erfolgreiches Lernen für die Abschlussprüfung mit unserem Lernkarten Paket Fachkraft für Schutz und Sicherheit. Der Klassiker! Mit wichtigem Prüfungswissen vollgepackte Lernkarten für Auszubildende. Mit der bewährten Lernkartei-Methode lernen Schüler und Studenten seit Jahrzehnten sehr erfolgreich. Der Stoff wird durch regelmässige Wiederholung sicher im Gedächtnis gespeichert. Jede Lernkarte ist vollgepackt mit Prüfungswissen Fachkraft für Schutz und Sicherheit. - Fachkraft für Schutz und Sicherheit - 10,5 x 7 cm - Prüfungsvorbereitung - Basis-Lernkarten und Sachkunde Vorne steht die prüfungsnahe Frage. Auf der Rückseite die kompakte Antwort. Mit diesem hilfreichen Paket aus 656 Lernkarten im praktischen Format 10,5 x 7 cm erhalten Berufsschüler einen gesunden Mix aus dem IHK-Prüfungskatalog. Das bedeutet im Klartext: Es ist nur Stoff drin, der für die Abschlussprüfung wichtig ist. Nicht umsonst erfreuen sich Lernkarten seit Jahrzehnten grosser Beliebtheit bei Jung und Alt. Denn durch das erfolgreiche Lernkarten-System werden schnelle und einfache Lernerfolge erzielt.57,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind gängige Verfahren zur Generierung und Verwaltung von Authentifizierungsschlüsseln in der IT-Sicherheit?
Gängige Verfahren zur Generierung von Authentifizierungsschlüsseln sind die Verwendung von Passwörtern, biometrischen Merkmalen oder Token. Zur Verwaltung werden oft kryptografische Verfahren wie Public-Key-Infrastrukturen oder Zwei-Faktor-Authentifizierung eingesetzt. Zudem werden häufig Schlüsselverwaltungssysteme verwendet, um die Sicherheit der Schlüssel zu gewährleisten. **
-
Was sind die gängigsten Methoden zur Generierung und Verwaltung von Authentifizierungsschlüsseln für die IT-Sicherheit?
Die gängigsten Methoden zur Generierung von Authentifizierungsschlüsseln sind Passwörter, biometrische Daten wie Fingerabdrücke oder Gesichtserkennung und Einmalpasswörter. Zur Verwaltung von Authentifizierungsschlüsseln werden oft Passwort-Manager, Zwei-Faktor-Authentifizierung oder Public-Key-Infrastrukturen eingesetzt. Eine sichere Verwaltung ist entscheidend, um unbefugten Zugriff zu verhindern. **
-
Wie funktioniert die Generierung und Verwendung von zeitbasierten Einmalpasswörtern zur Verbesserung der Sicherheit von Authentifizierungsprozessen?
Zeitbasierte Einmalpasswörter werden mithilfe von speziellen Algorithmen generiert, die sich alle paar Sekunden ändern. Diese Passwörter sind nur für kurze Zeit gültig und können daher nicht wiederverwendet oder gestohlen werden. Durch die Verwendung dieser Passwörter wird die Sicherheit von Authentifizierungsprozessen erhöht, da Angreifer nicht in der Lage sind, sie zu erraten oder abzufangen. **
-
Wie oft sollte man sein Passwort ändern, um die Sicherheit seines Accounts zu gewährleisten? Wann ist es ratsam, das Passwort zu wechseln, um die Sicherheit seines Accounts zu erhöhen?
Es wird empfohlen, das Passwort alle 3-6 Monate zu ändern, um die Sicherheit des Accounts zu gewährleisten. Es ist ratsam, das Passwort auch sofort zu ändern, wenn man den Verdacht hat, dass es kompromittiert wurde oder wenn es zu einfach ist. Zusätzlich sollte man für jeden Account ein einzigartiges Passwort verwenden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.